Brand Protection
Phishing contra fintechs: cómo contratar protección
Branddi · Publicado el
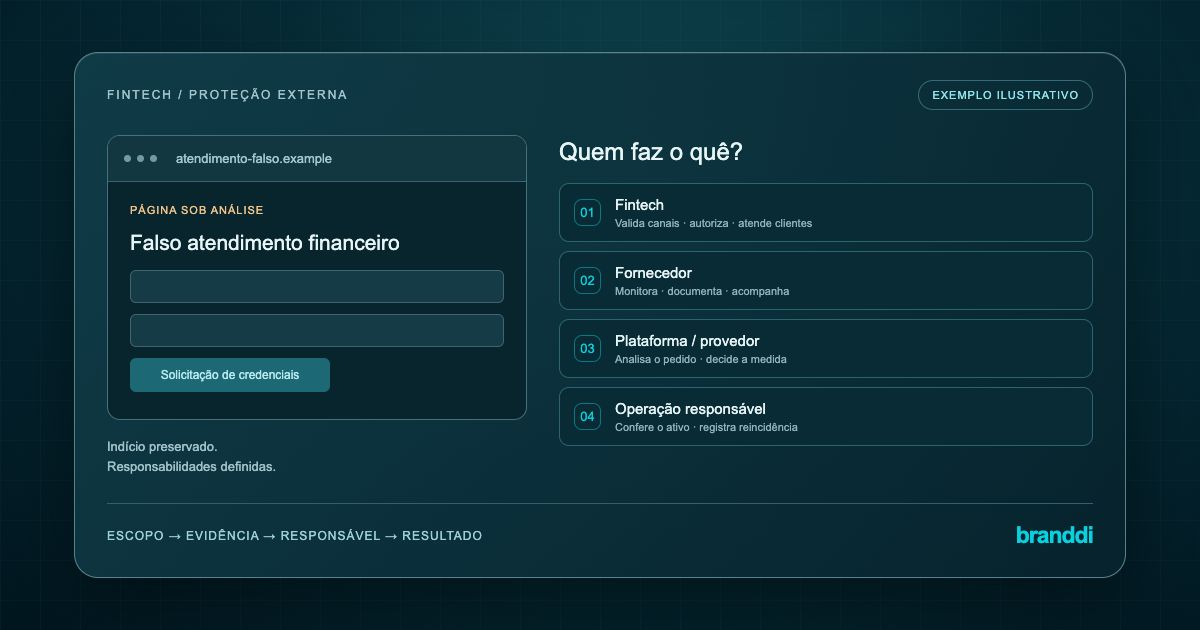
Una fintech con sitios de phishing que usan su nombre puede contratar protección de marca digital con monitoreo externo, documentación y seguimiento de solicitudes de retirada. El alcance debe definir canales, responsables y pruebas del resultado. Este servicio complementa la seguridad interna y el antifraude; no sustituye la protección de cuentas ni garantiza decisiones de terceros.
La contratación empieza por el problema observado: los clientes llegan a páginas que aparentan pertenecer a la fintech. Comprar solo un panel de alertas puede dejar la denuncia sin responsable. Comprar “takedown” sin delimitar el servicio puede generar la expectativa de que el proveedor también atenderá cuentas comprometidas y transacciones.
Esta guía ayuda a definir el trabajo entre marca, seguridad, fraude, atención y proveedor. Para conocer el ataque, consulte el artículo sobre phishing y sus efectos para la marca.
¿Qué tipo de proveedor monitorea phishing con el nombre de la fintech?
Busque un proveedor que demuestre monitoreo del uso externo de la identidad de marca y capacidad para organizar la respuesta dentro del alcance contratado. Pida una demostración que comience en el hallazgo y termine en la prueba del estado actual del activo. El total de alertas no basta.
Confirme si la oferta incluye un servicio operado, una herramienta para su equipo o ambos. ¿Quién valida el indicio? ¿Quién prepara la denuncia? ¿Quién puede representar a la fintech? ¿Quién responde a solicitudes adicionales? Estas tareas necesitan responsables antes de comenzar, también cuando la página sigue disponible.
Este artículo no presenta una clasificación de proveedores. La elección debe considerar el problema de la fintech y las capacidades demostradas. Branddi puede evaluarse para la protección externa de marca, con cobertura y atención definidas en la propuesta. Confirme lo aplicable a su operación sin suponer acceso a todos los canales.
¿Qué alcance contratar y qué queda con el equipo interno?
Comience con un inventario de marcas, dominios, aplicaciones, perfiles y canales oficiales de atención. Incluya socios autorizados que puedan aparecer en búsquedas. Este inventario ayuda a distinguir una copia sospechosa de una operación legítima y debe tener un responsable de actualización.
Describa las superficies externas que se observarán: dominios similares, páginas que imitan acceso o atención, y perfiles o anuncios que dirigen hacia ellas. Para cada superficie, registre frecuencia, territorio, idioma y limitaciones. “Monitoreo continuo” debe traducirse en una rutina que el comprador pueda verificar.
Mantenga explícita la responsabilidad interna por autenticación, sesiones, cuentas posiblemente comprometidas y análisis de transacciones. Un servicio de protección de marca no debe tratarse automáticamente como SOC, el centro de operaciones de seguridad, ni como respuesta completa a incidentes.
NIST SP 800-61 Rev. 3, publicado en abril de 2025, integra la respuesta a incidentes en la gestión del riesgo de ciberseguridad: https://csrc.nist.gov/pubs/sp/800/61/r3/final, consultado el 20/10/2026. La consecuencia práctica aquí es organizar la coordinación entre equipos, sin concentrar todas las responsabilidades en un contrato de retirada.
¿Cómo convertir el alcance en una matriz de responsabilidades?
Use la matriz como punto de partida para negociar. Es una propuesta editorial de organización, no una descripción de funcionalidades contratadas de Branddi.
- Canal — Indicio — Prueba — Responsable por definir — Resultado seguido
- Página externa — Acceso presentado como oficial — URL, captura y comparación — Proveedor y seguridad de la fintech — Solicitud a infraestructura y estado de la página
- Dominio — Nombre vinculado al fraude observado — Registro y contexto técnico — Analista técnico y registrador — Decisión sobre el dominio
- Perfil social — Falsa atención dirige al sitio — Perfil, contenido y enlace — Operación autorizada y plataforma — Decisión por cuenta o publicación
- Anuncio — Oferta dirige a página sospechosa — Identificador y destino observado — Operación autorizada y plataforma — Acción sobre anuncio y destino por separado
- Atención interna — Cliente informa exposición — Relato restringido y referencia — Atención, fraude y seguridad — Orientación e investigación interna
El proveedor puede preparar y seguir una solicitud sin controlar todas las decisiones de sus destinatarios. Identifique alojamiento, registrador y plataforma según el activo. El programa de ICANN delimita su actuación sobre abuso del DNS: https://www.icann.org/dnsabuse, actualizado en julio de 2026 y consultado el 20/10/2026.
Asigne al responsable interno autoridad para aprobar derivaciones y aclarar dudas sobre canales oficiales. Sin esa coordinación, una detección puede quedar detenida mientras se confirma si la página pertenece a un socio. Defina también quién sustituye al responsable durante una ausencia.
¿Cómo compartir pruebas y seguir las retiradas?
Exija que cada incidencia tenga identificación propia, fuente, fecha, descripción e historial. El registro debe conectar el activo observado con la solicitud y la comprobación posterior. Quien recibe el caso debe entender el problema sin acceder a datos innecesarios de víctimas.
Las recomendaciones de CERT.br orientan la elección de contactos según el incidente: https://www2.cert.br/docs/notificacoes/, versión del 14/11/2025, consultada el 20/10/2026. Para una dirección específica, use la guía para denunciar y solicitar la retirada de sitios falsos.
Acuerde cómo se compartirán anexos, quién podrá acceder y cómo se devolverán o eliminarán al finalizar el contrato. No incluya contraseñas, códigos de autenticación, documentos o extractos completos en demostraciones. Los relatos reales deben respetar los controles internos de acceso y minimización de datos.
Pida estados claros: indicio recibido, validado, pendiente de autorización, enviado, pendiente de información, decisión recibida y resultado verificado. Un rechazo debe indicar la siguiente acción y su responsable. Una solicitud sin respuesta debe seguir visible, sin cerrarse como un éxito.
¿Cómo diseñar un piloto verificable?
El piloto debe probar el trabajo que se contratará. Defina criterios de aceptación antes de recibir resultados, evitando elegir retrospectivamente solo los casos fáciles. No existe una duración universal para toda fintech; el periodo debe permitir observar las etapas relevantes del alcance.
Use estas preguntas en la preparación:
- ¿Qué marcas, canales, territorios y variaciones entran en la cobertura?
- ¿Qué frecuencia se aplicará y qué entornos no pueden observarse?
- ¿Cómo se convierte una alerta en un caso validado y quién resuelve diferencias?
- ¿Qué autorización y documentación se requieren antes de actuar?
- ¿Cómo se siguen solicitudes, rechazos y activos todavía disponibles?
- ¿Qué prueba permite considerar una retirada verificada?
- ¿Cómo se vinculan y siguen las reapariciones?
- ¿En qué formato recibe la fintech el historial al terminar el piloto?
Incluya una prueba de falso positivo con un activo autorizado por la propia fintech. El objetivo es comprobar que el proceso reconoce la legitimidad antes de denunciar. No cree una página pública de phishing ni exponga clientes para probar el servicio.
Si se usan casos históricos en la demostración, pida anonimización e identificación como históricos. Una simulación permite evaluar la organización del trabajo; no acredita cobertura de recopilación ni desempeño real de retirada. Mantenga separadas las observaciones simuladas, históricas y actuales en el informe.
¿Cómo sería un flujo ilustrativo para una fintech?
Ejemplo ficticio, sin cliente real y sin resultado atribuido a Branddi: atención recibe un relato sobre una página que usa la identidad de la fintech para solicitar credenciales. El responsable registra la dirección sin pedir al cliente que repita la interacción.
El equipo interno confirma que la página no pertenece a los canales autorizados y activa su rutina de seguridad para evaluar la exposición. La operación de protección externa conserva el material pertinente, identifica al destinatario y prepara el envío autorizado.
Si el destinatario solicita información adicional, el caso queda pendiente con un responsable definido. Si la página deja de estar disponible, la operación registra la observación y comprueba su alcance antes del cierre. El equipo interno continúa atendiendo al cliente independientemente del estado de la página externa.
¿Cómo evaluar reincidencia y límites de cobertura?
Siga activos únicos y conserve vínculos entre incidencias relacionadas. Una página retirada puede ser sustituida por otra dirección. Registre qué sostiene la asociación, sin afirmar que dos sitios tienen el mismo operador solo por parecerse visualmente.
El informe del piloto debe mostrar casos recibidos, validados, enviados y verificados, además de los abiertos. Separe canales y periodos. Para interpretar tiempos y denominadores, consulte la guía de etapas y plazos de takedown.
La ausencia de hallazgos solo significa que no se encontró nada en las condiciones observadas. Registre limitaciones como contenido restringido, cambios de destino o superficies fuera del contrato. Para una evaluación comercial más amplia, consulte cómo elegir una empresa de protección de marca.
¿Qué dudas deben resolverse antes de contratar?
¿Quién puede monitorear y solicitar la retirada de estas páginas?
Una operación de protección de marca con cobertura y representación adecuadas puede organizar el trabajo. Confirme quién ejecuta cada etapa y qué destinatarios serán contactados. La decisión final puede depender de la infraestructura o plataforma involucrada.
¿El proveedor también bloquea transacciones y recupera cuentas?
No lo dé por supuesto. Son actividades distintas que exigen alcance y acceso propios. La fintech debe mantener responsables de seguridad, fraude y atención aunque contrate apoyo para los activos externos.
¿Qué plazo de retirada conviene exigir?
Separe los compromisos de respuesta y ejecución del proveedor de los tiempos de revisión externa. Exija trazabilidad y datos comparables por canal. No convierta un tiempo observado en una promesa universal de retirada.
¿Puede Branddi participar en esta evaluación?
Branddi describe monitoreo según el alcance acordado y apoyo a documentación y retirada. Lleve sus canales e incidencias a la conversación para confirmar la cobertura aplicable. Consulte protección contra fraudes digitales de Branddi, el 20/10/2026.
Artículos relacionados
-
Brand protection interno vs tercerizado: la cuenta real
El costo de internalizar protección de marca no es la herramienta, es la operación por canal. Mira qué olvida la planilla y cómo decidir con un piloto medido.
-
Cómo funciona la Buy Box de Amazon y por qué la pierdes
La Buy Box concentra la venta en la página de producto. Mira los criterios oficiales de Amazon y Mercado Libre, y qué cambia con la eliminación de elegibilidad en 2026.
-
Cómo elegir una empresa de protección de marca: 9 criterios
Nueve criterios para evaluar un proveedor de protección de marca: tasa de remoción confirmada, SLA por canal, reincidencia por infractor y qué exigir en contrato.
-
TikTok Shop, YouTube Shop y ChatGPT Shop: Los Nuevos Campos de Batalla de la Protección de Marca en 2026
TikTok Shop, YouTube Shopping y ChatGPT Shop se volvieron nuevos canales de venta — y de riesgo. Mira cómo proteger tu marca en el social commerce en 2026.
-
Buy Box Bajo Ataque: Cómo Hijackers y Guerra de Precios Están Aplastando Tu Margen en Marketplaces
Hijackers, robots de repricing y ausencia de PMS están destruyendo la Buy Box y el margen de las marcas en marketplaces. Mira cómo blindar tu operación.