Brand Protection
Phishing contra fintechs: como contratar proteção
Branddi · Publicado em · Atualizado em
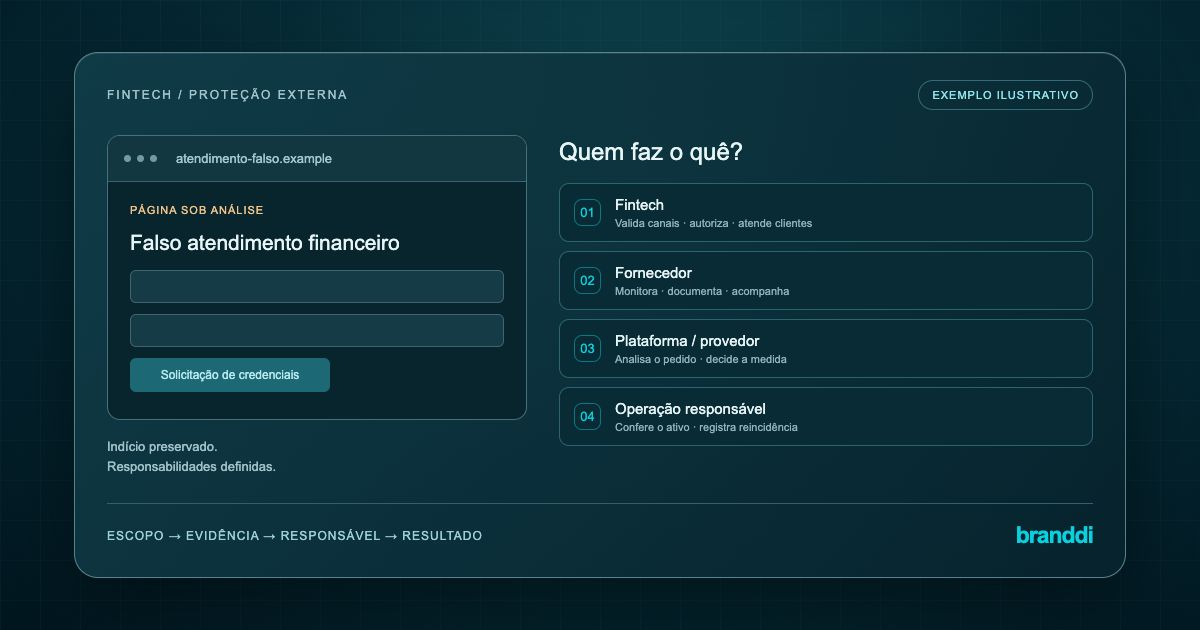
Uma fintech com sites de phishing usando seu nome pode contratar proteção de marca digital com monitoramento externo, documentação e acompanhamento de pedidos de remoção. O escopo precisa definir canais, responsáveis e evidências de resultado. Esse serviço complementa a segurança interna e o antifraude; não substitui a proteção das contas nem garante decisões de terceiros.
Este guia ajuda a montar o escopo de trabalho entre marca, segurança, fraude, atendimento e fornecedor. Para uma introdução ao ataque, consulte o artigo sobre phishing e seus impactos para a marca.
Que tipo de fornecedor monitora phishing com o nome da fintech?
Procure um fornecedor que demonstre monitoramento de uso externo da identidade da marca e capacidade de organizar a resposta às ocorrências dentro do escopo contratado. Peça uma demonstração que comece no achado e termine na evidência do estado atual do ativo. Não aceite apenas a tela com o total de alertas.
Confirme se a oferta inclui operação humana, ferramenta para o seu time ou ambas. Quem valida o indício? Quem prepara a denúncia? Quem pode representar a fintech? Quem responde a pedidos adicionais? Essas tarefas precisam ter responsáveis antes do início, inclusive quando a página permanece disponível.
Qual escopo contratar e o que fica com o time interno?
Comece com um inventário de marcas, domínios, aplicativos, perfis e canais de atendimento oficiais. Inclua os parceiros autorizados que podem aparecer nas buscas. Esse inventário ajuda a diferenciar uma cópia suspeita de uma operação legítima e deve ter um responsável por atualização.
No escopo externo, descreva quais superfícies serão observadas: domínios semelhantes, páginas que imitam login ou atendimento, perfis e anúncios que direcionam para essas páginas. Para cada superfície, registre frequência, território, idioma e limitações. “Monitoramento contínuo” precisa ser traduzido em uma rotina que o comprador consiga verificar.
Mantenha explícita a responsabilidade interna por autenticação, sessões, contas possivelmente comprometidas e análise de transações. Um serviço de proteção de marca não deve ser tratado automaticamente como SOC, o centro de operações de segurança, nem como resposta completa a incidentes.
O NIST SP 800-61 Rev. 3, publicado em abril de 2025, integra resposta a incidentes à gestão de riscos de cibersegurança: https://csrc.nist.gov/pubs/sp/800/61/r3/final, consultado em 10/11/2026. Aqui, a consequência prática é organizar interfaces entre equipes, sem concentrar todas as responsabilidades em um contrato de remoção.
Como transformar o escopo em uma matriz de responsabilidades?
Use a matriz abaixo como ponto de partida para negociação. Ela é uma proposta editorial de organização, não uma descrição de funcionalidades contratadas da Branddi.
- Canal — Indício — Evidência — Responsável a definir — Resultado acompanhado
- Página externa — Login apresentado como oficial — URL, captura e comparação — Fornecedor e segurança da fintech — Pedido à infraestrutura e estado da página
- Domínio — Nome associado à fraude observada — Registro e contexto técnico — Analista técnico e registrador — Decisão sobre o domínio
- Perfil social — Falso atendimento encaminha ao site — Perfil, conteúdo e link — Operação autorizada e plataforma — Decisão por conta ou publicação
- Anúncio — Oferta leva à página suspeita — Identificador e destino observado — Operação autorizada e plataforma — Ação sobre anúncio e destino, separadamente
- Atendimento interno — Cliente relata exposição — Relato restrito e referência do caso — Atendimento, fraude e segurança — Orientação e investigação interna
O fornecedor pode preparar e acompanhar uma solicitação, mas não controla todas as decisões dos destinatários. Hospedagem, registrador e plataforma precisam ser identificados conforme o ativo. O programa da ICANN delimita a atuação sobre abuso do DNS: https://www.icann.org/dnsabuse, atualizado em julho de 2026 e consultado em 10/11/2026.
Como encaminhar evidências e acompanhar remoções?
Exija que cada ocorrência tenha identificação própria, fonte, data, descrição do indício e histórico. O registro deve ligar o ativo observado à solicitação enviada e à conferência posterior. Quem recebe o caso precisa conseguir entender o problema sem acessar dados de vítimas que não sejam necessários.
As recomendações do CERT.br orientam escolher os contatos de notificação conforme o incidente: https://www2.cert.br/docs/notificacoes/, versão de 14/11/2025, consultada em 10/11/2026. Para os passos de um endereço específico, use o guia para denunciar e pedir remoção de site falso.
Combine como serão compartilhados anexos, quem pode acessá-los e como serão devolvidos ou eliminados ao fim do contrato. Não inclua senhas, códigos de autenticação, documentos ou extratos completos em exemplos de demonstração. Relatos reais devem seguir os controles internos de acesso e minimização de dados.
Como executar três testes de mesa para aceitar o piloto?
O protocolo abaixo é uma proposta editorial com três cenários inteiramente fictícios. Não descreve clientes, ataques ou desempenho da Branddi. Use fichas e capturas simuladas, sem páginas públicas, credenciais, dados pessoais ou denúncias reais. O objetivo é verificar decisões e passagens de responsabilidade antes de contratar a operação.
Antes da sessão, a fintech e o fornecedor devem registrar escopo, responsáveis titulares e substitutos, critérios de aceite e documentos disponíveis. Um facilitador entrega as fichas; um revisor acompanha o histórico sem orientar a resposta. Os participantes devem trabalhar com as informações recebidas e registrar o que ainda falta, sem presumir autorização.
Teste 1: o processo reconhece um canal legítimo?
Entrada simulada: uma captura de atendimento usa a marca em um domínio de parceiro. O inventário entregue ao responsável interno confirma esse parceiro e a finalidade do canal. O analista recebe inicialmente apenas a captura, para demonstrar como busca a confirmação.
Passagens esperadas: o fornecedor registra o indício e consulta o responsável pelo inventário; esse responsável confirma a autorização e sua fonte; o analista classifica o caso como canal legítimo no contexto examinado. O revisor confere que não houve encaminhamento de remoção nem uma exclusão permanente de todo domínio apenas por essa decisão.
Evidência de aceite: registro vinculado à confirmação interna, fundamento da classificação, responsável e data. Reprove esta etapa se a operação preparar envio sem verificar a legitimidade ou tratar ausência inicial no cadastro como prova de fraude. Corrija a regra e repita o cenário antes de liberar ações externas.
Teste 2: a página imitadora passa pelas autorizações certas?
Entrada simulada: uma ficha apresenta uma página fictícia que se declara oficial e solicita credenciais. O inventário de referência e a confirmação interna indicam que ela não é autorizada. O facilitador fornece evidência técnica simulada sobre o serviço responsável; ninguém acessa uma página maliciosa.
Passagens esperadas: o fornecedor documenta a falsa associação; segurança analisa o indício; o representante autorizado aprova o encaminhamento; o analista prepara o pedido para revisão, sem enviá-lo. Atendimento e segurança recebem, em registro separado, a hipótese de exposição do cliente, sem esperar uma retirada externa.
O facilitador acrescenta um pedido fictício de complemento e depois uma captura de indisponibilidade. O analista deve manter a pendência com responsável, incorporar o complemento e registrar a indisponibilidade como observação simulada. Não pode transformar essa captura em remoção real ou em resultado causado pelo fornecedor.
Evidência de aceite: cadeia entre indício, validação, autorização, destinatário justificado, complemento e conferência. Reprove se faltar autorização, se o destinatário for escolhido sem fundamento ou se um recebimento for marcado como retirada. O revisor deve conseguir retomar cada passagem pelo histórico.
Teste 3: o relato sem confirmação continua acompanhado?
Entrada simulada: atendimento recebe um relato incompleto, sem endereço suficiente para identificar a página. O pacote não contém prova de personificação nem de exposição de credenciais.
Passagens esperadas: atendimento orienta pelo canal oficial e pede somente informação necessária, sem solicitar senha, código ou nova interação com o suspeito. Segurança recebe a hipótese de exposição para avaliar sua rotina interna. O fornecedor mantém o ativo externo como não confirmado, nomeia quem obterá o dado faltante e registra quando revisará a pendência.
Evidência de aceite: separação entre relato e fato, lacuna explícita, responsável e próxima revisão. Reprove se o caso for declarado seguro por falta de prova, encerrado como remoção ou enviado para denúncia sem ativo identificado. A falta de URL não autoriza abandonar o atendimento à pessoa.
Como registrar a decisão de aceite?
- Cenário — Evidência indispensável — Quem revisa — Decisão possível
- Canal legítimo — Autorização conferida e ação interrompida — Gestor do canal — Aceitar a triagem ou repetir após correção
- Página imitadora — Histórico e aprovações ligados ao pedido simulado — Segurança e representante autorizado — Aceitar o fluxo ou exigir correção
- Relato incompleto — Lacuna, responsável e próxima revisão — Atendimento e segurança — Aceitar o acompanhamento ou repetir
Para cada etapa, registre resultado observado, prova, desvio, correção e responsável pelo reteste. Aprove o procedimento apenas quando as passagens indispensáveis forem demonstradas. Não compense uma denúncia indevida com bons resultados nos outros cenários. A aprovação de mesa comprova organização do fluxo; cobertura de monitoramento e desempenho de retirada exigem observação própria em operação autorizada.
Como avaliar reincidência e limites de cobertura?
Acompanhe ativos únicos e mantenha o vínculo entre ocorrências relacionadas. Uma página removida pode ser substituída por outro endereço. Registre o que sustenta a associação, sem afirmar que dois sites têm o mesmo operador apenas pela semelhança visual.
No relatório do piloto, mostre quantos casos foram recebidos, validados, enviados e verificados, além dos ainda abertos. Separe canais e períodos. Para interpretar tempos e denominadores, consulte o guia de etapas e prazos de takedown.
Uma ausência de achados significa apenas que nada foi encontrado nas condições observadas. Registre limitações como conteúdo restrito, mudanças de destino ou superfícies fora do contrato. Para a avaliação comercial mais ampla, veja como escolher uma empresa de proteção de marca.
Quais dúvidas precisam ser resolvidas antes da contratação?
Quem pode monitorar e pedir a retirada dessas páginas?
Uma operação de proteção de marca com cobertura e representação adequadas pode organizar esse trabalho. Confirme quem executa cada etapa e quais destinatários serão acionados. A decisão final pode depender da infraestrutura ou plataforma envolvida.
O fornecedor também bloqueia transações e recupera contas?
Não presuma isso. São atividades distintas, que exigem escopo e acesso próprios. A fintech deve manter seus responsáveis de segurança, fraude e atendimento, mesmo quando contrata apoio para os ativos externos.
Qual prazo de remoção devo exigir?
Separe compromissos de resposta e execução do fornecedor dos tempos de análise externa. Exija rastreabilidade e dados comparáveis por canal. Não transforme um tempo observado em promessa universal de retirada.
A Branddi pode participar dessa avaliação?
A Branddi descreve monitoramento conforme o escopo e apoio à documentação e ao fluxo de remoção. Leve seus canais e ocorrências à conversa para confirmar a cobertura aplicável. Consulte proteção contra fraudes digitais da Branddi, em 10/11/2026.
Artigos relacionados
-
Proteção de marca interna ou terceirizada: como comparar
Compare proteção de marca interna e terceirizada com uma matriz de tarefas, horas, custos e responsabilidades, sem pressupor preços ou resultados.
-
Como funciona a Buy Box da Amazon e por que você a perde
A Buy Box concentra a venda na página do produto. Veja os critérios oficiais da Amazon e do Mercado Livre, e o que muda com a remoção da elegibilidade em 2026.
-
Como escolher uma empresa de proteção de marca: 9 critérios
Compare empresas de proteção de marca com nove critérios e um exercício preenchido de duas propostas fictícias, com lacunas eliminatórias e decisão justificada.
-
TikTok Shop, YouTube Shop e ChatGPT Shop: Os Novos Campos de Batalha da Proteção de Marca em 2026
TikTok Shop, YouTube Shopping e ChatGPT Shop viraram novos canais de venda — e de risco. Veja como proteger sua marca no social commerce em 2026.
-
Buy Box Sob Ataque: Como Hijackers e Guerra de Preços Estão Esmagando Sua Margem nos Marketplaces
Hijackers, robôs de repricing e ausência de PMS estão destruindo a Buy Box e a margem das marcas em marketplaces. Veja como blindar sua operação.